Decodificador de JWT e inspetor online grátis
Decodifique headers e claims do payload de JWT na hora, no navegador. Inspecione timestamps de expiração e estruturas de token sem expor segredos sensíveis.
Como decodificar um token JWT
Cole o token.
Copie o JWT sem a palavra Bearer e cole-o na caixa. Ele é decodificado assim que as três partes separadas por pontos estiverem lá.
Leia o header e o payload.
Ambos aparecem como JSON indentado. A barra de status acima deles mostra o algoritmo, Expirado ou Ativo, e as datas exp e iat no seu horário local.
Copie o que precisar.
Use o botão de copiar no painel Header ou Payload para pegar o JSON. A assinatura é exibida como texto e não é verificada.
Perguntas frequentes
Respostas sobre decodificação, verificação, expiração e como manter seus tokens seguros.
Como decodificar um token JWT?
Cole o token na caixa acima. Ele é dividido nos dois pontos, e as duas primeiras partes são decodificadas de Base64url para JSON. O header e o payload aparecem na hora, junto com o algoritmo e as datas exp e iat, se houver.
É possível decodificar um JWT sem a chave secreta?
Sim. O header e o payload são apenas codificados em Base64url, não criptografados, então qualquer pessoa com o token pode lê-los. A chave secreta ou privada é necessária para assinar ou verificar um token, não para ler seus claims, e é por isso que tokens não devem conter senhas.
Qual é a diferença entre decodificar e verificar um JWT?
Decodificar lê os claims. Verificar recalcula a assinatura com a chave secreta (HS256) ou a chave pública (RS256, ES256) para provar que ninguém os alterou. Esta ferramenta só decodifica, então não confie em um token no seu app até que o código do servidor o verifique com uma biblioteca de JWT.
É seguro colar um JWT aqui?
Um token válido é decodificado no seu navegador e nunca é enviado ao PixConvert. A análise de uso registra cliques como Copiar e o tempo que uma decodificação levou. Se um token estiver danificado, o texto do erro também é enviado e, no Chrome, pode citar alguns caracteres decodificados. Tokens expirados ou de teste são os mais seguros para colar.
O que é o claim exp?
exp é o horário de expiração em segundos desde 1º de janeiro de 1970 (tempo Unix). Este decodificador o mostra como uma data no seu fuso horário local e marca o token como Expirado assim que esse momento passa. Um token sem exp aparece como Ativo.
Por que aparece Ativo quando o token não é válido?
Ativo significa apenas que o horário de exp ainda não passou, ou que o token não tem exp. A ferramenta não verifica a assinatura, o nbf (not before), o emissor nem o público-alvo (audience), então um token forjado ou que ainda não é válido pode aparecer como Ativo. Confira esses claims por conta própria.
Por que meu JWT aparece como inválido ou com a mensagem de segmentos insuficientes?
O decodificador precisa de exatamente três partes separadas por dois pontos. Remova a palavra Bearer e quaisquer aspas, e confira se a cópia não foi cortada. Tokens JWE criptografados têm cinco partes e não podem ser decodificados sem a chave.
Posso decodificar um JWT sem saber o algoritmo de assinatura?
Sim. A decodificação funciona igual para todos os algoritmos, e o valor de alg do header, como HS256, RS256, ES256 ou none, aparece na barra de status. Você só precisa saber o algoritmo ao verificar a assinatura no seu próprio código.
Qual é a diferença entre um access token e um ID token?
Um ID token é sempre um JWT e informa ao seu app quem fez login, com claims como sub, email e name. Um access token permite que um cliente chame uma API e pode ser um JWT ou uma string opaca. Só tokens no formato JWT podem ser decodificados aqui.
Por que a assinatura parece uma sequência de caracteres aleatórios?
A assinatura é a saída binária de HMAC, RSA ou ECDSA, escrita como texto Base64url. Ela não tem significado legível por si só e apenas comprova que o header e o payload não foram alterados. O decodificador a exibe como texto e não a verifica.
Por que nomes com acentos aparecem embaralhados?
Atualmente o decodificador lê os bytes do payload um a um em vez de como UTF-8, então José aparece como José e emojis viram símbolos estranhos. O token em si está correto. Claims em ASCII simples, como sub, iat e exp, não são afetados.
Decodificador de JWT para header, payload e expiração
Leia o header e o payload de qualquer JWT de três partes em JSON formatado, veja alg, exp e iat rapidamente e copie cada parte com um clique.
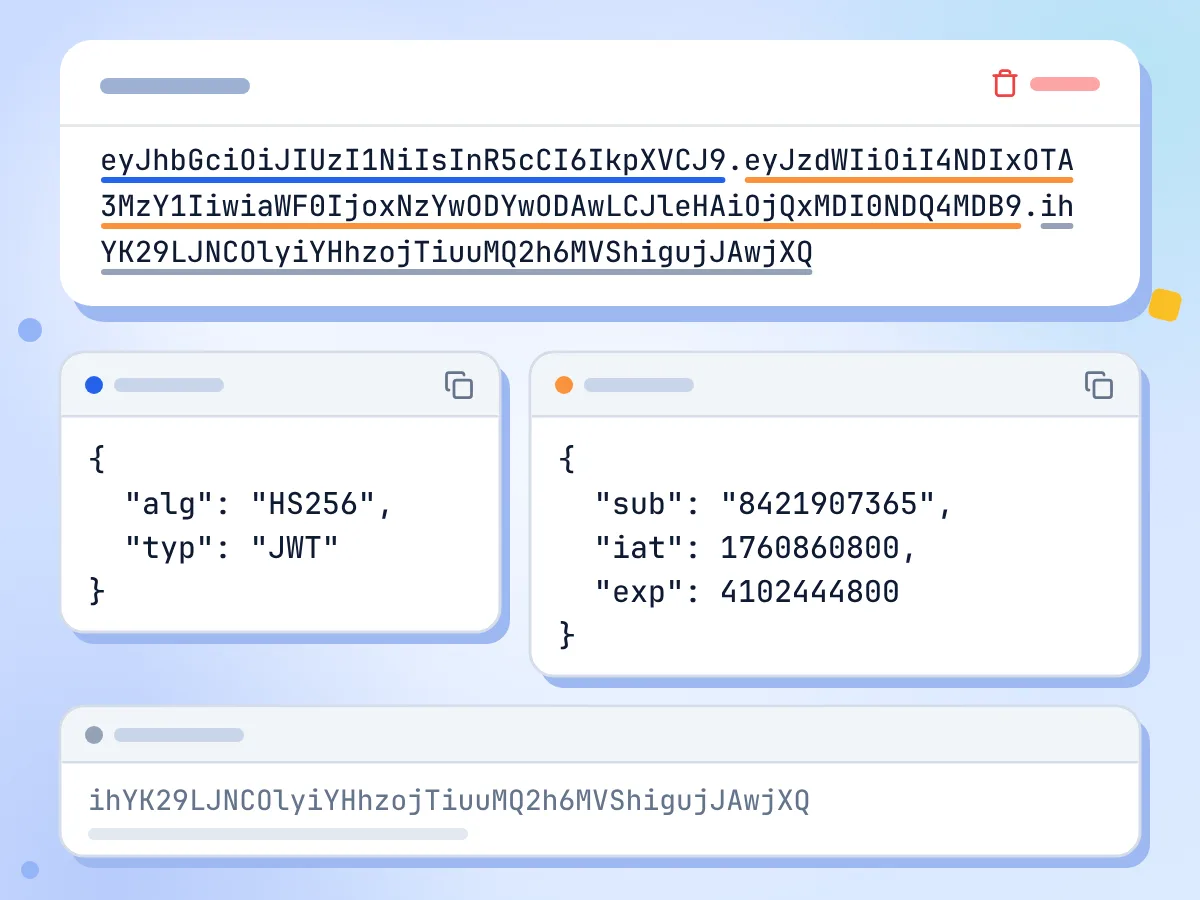
Decodifique o header e o payload do JWT para JSON
Cole um token e o header e o payload aparecem como JSON indentado enquanto você digita, sem botão Decodificar. A assinatura bruta é exibida logo abaixo, e cada painel de JSON tem seu próprio botão de copiar.
- Decodifica a cada alteração, sem botão
- JSON com indentação de 2 espaços
- Copie o header ou o payload separadamente
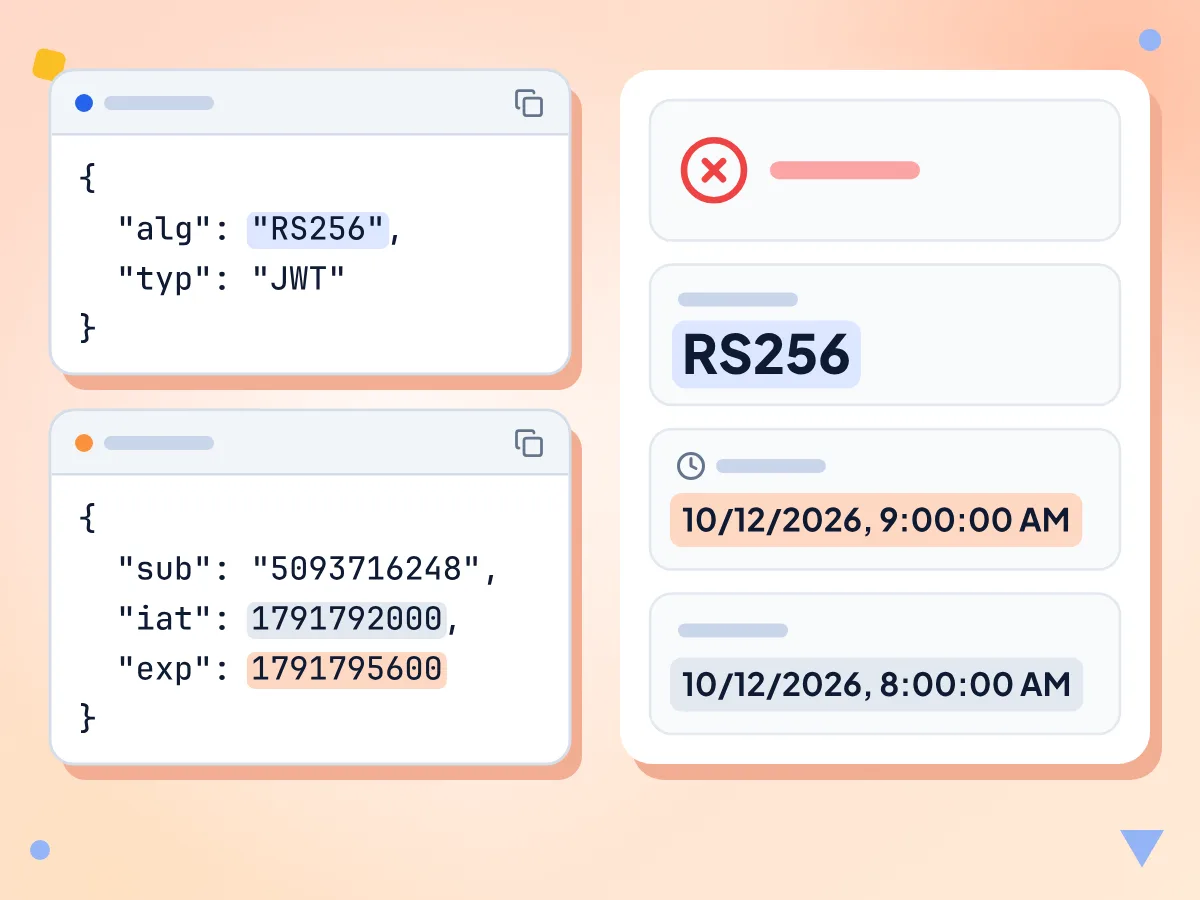
Confira a expiração e o algoritmo do JWT
A barra de status lê o exp e mostra Expirado ou Ativo, ao lado do alg do header. exp e iat aparecem como datas no seu fuso horário local, então você nunca precisa converter segundos Unix.
- Expirado ou Ativo conforme o claim exp
- alg exibido, como HS256 ou RS256
- exp e iat no horário local
Decodifica, não verifica
A ferramenta nunca verifica a assinatura e não tem campo para chave secreta ou pública. Use-a para ler os claims e depois verifique o token no seu próprio código com uma biblioteca de JWT.
Base64url tratado para você
Cada parte é decodificada de Base64url: - e _ são convertidos de volta e o padding ausente é adicionado, então os tokens são decodificados sem ajustes. Tokens sem assinatura, com alg none e assinatura vazia, também funcionam.
Grátis e sem precisar de conta
Sem cadastro nem limite. A análise de uso registra cliques como Copiar e o tempo que uma decodificação levou, nunca um token válido. Uma decodificação com falha também envia o texto do erro, que pode citar parte do token.
ID tokens e access tokens
Decodifique ID tokens do OpenID Connect, access tokens do OAuth em formato JWT e tokens de sessão de API. Tokens JWE criptografados têm cinco partes, então não podem ser lidos e mostram um erro.
Quando você precisa de um decodificador JWT
Depurar um fluxo de autenticação fica mais fácil quando você pode ler o que um token carrega.
Depuração de APIs
Copie um token Bearer de um header Authorization, remova a palavra Bearer e cole-o para ver qual usuário, funções e escopos sua API recebe.
- Leia os claims sub, roles e scope em access tokens
- Verifique se um erro 401 vem de um token expirado
- Copie o JSON do payload para um fixture de teste
Desenvolvimento com OAuth e OIDC
Decodifique ID tokens e access tokens enquanto você cria um login com OAuth 2.0 ou OpenID Connect e confirme se os claims de emissor, audience e e-mail estão corretos.
- Inspecione iss, aud e email em um id_token
- Compare tokens dos seus logins de teste e de produção
- Leia iat e exp para saber quanto tempo um token dura
Auditoria de segurança
Revise o algoritmo e os claims dos tokens durante uma verificação de segurança. Sinalize alg none e procure dados pessoais que não deveriam estar em um payload que qualquer pessoa pode ler.
- Identifique tokens que usam alg none e não têm assinatura
- Encontre e-mails ou IDs de usuário expostos no payload
- Perceba tokens de longa duração pelas datas iat e exp
Explore mais ferramentas
Descubra outras ferramentas grátis que combinam muito bem com esta
Codificador Base64
Codifique e decodifique strings Base64
Formatador de JSON
Formate, valide e minifique JSON no seu navegador
Gerador de hash
Gere hashes SHA-1, SHA-256 e SHA-512 de textos ou arquivos
Codificador de URL
Codifique e decodifique componentes de URL
Gerador de senhas
Gere senhas fortes e aleatórias
Gerador de UUID
Gere UUIDs v4 aleatórios, um só ou até 100 de uma vez