Decodificador JWT e inspector online gratis
Decodifica al instante los encabezados y claims del payload de un JWT en tu navegador. Inspecciona marcas de expiración y estructuras del token sin exponer secretos sensibles.
Cómo decodificar un token JWT
Pega el token.
Copia el JWT sin la palabra Bearer y pégalo en el cuadro. Se decodifica en cuanto están las tres partes separadas por puntos.
Lee el encabezado y el payload.
Ambos aparecen como JSON con sangría. La barra de estado que está encima muestra el algoritmo, Expirado o Activo, y las fechas exp e iat en tu hora local.
Copia lo que necesites.
Usa el botón de copiar del panel Header o Payload para obtener el JSON. La firma se muestra como texto y no se verifica.
Preguntas frecuentes
Respuestas sobre decodificación, verificación, caducidad y cómo mantener seguros los tokens.
¿Cómo decodifico un token JWT?
Pega el token en el cuadro de arriba. Se divide por los dos puntos y las dos primeras partes se decodifican de Base64url a JSON. El encabezado y el payload aparecen al instante, junto con el algoritmo y las fechas exp e iat, si las hay.
¿Se puede decodificar un JWT sin la clave secreta?
Sí. El encabezado y el payload solo están codificados en Base64url, no cifrados, así que cualquiera que tenga el token puede leerlos. La clave secreta o privada hace falta para firmar o verificar un token, no para leer sus claims, y por eso los tokens no deberían contener contraseñas.
¿Cuál es la diferencia entre decodificar y verificar un JWT?
Decodificar lee los claims. Verificar vuelve a calcular la firma con el secreto (HS256) o la clave pública (RS256, ES256) para demostrar que nadie los ha modificado. Esta herramienta solo decodifica, así que no confíes en un token en tu app hasta que el código del servidor lo verifique con una librería JWT.
¿Es seguro pegar un JWT aquí?
Un token válido se decodifica en tu navegador y nunca se envía a PixConvert. Las analíticas registran clics como Copiar y el tiempo que tardó una decodificación. Si un token está dañado, también se envía el texto del error, y en Chrome puede citar unos pocos caracteres decodificados. Lo más seguro es pegar tokens expirados o de prueba.
¿Qué es el claim exp?
exp es la hora de caducidad en segundos desde el 1 de enero de 1970 (hora Unix). Este decodificador la muestra como una fecha en tu zona horaria local y marca el token como Expirado cuando ese momento ya ha pasado. Un token sin exp aparece como Activo.
¿Por qué dice Activo cuando el token no es válido?
Activo solo significa que la hora de exp aún no ha pasado, o que el token no tiene exp. La herramienta no comprueba la firma, nbf (not before), el emisor ni la audiencia, así que un token falsificado o que aún no es válido puede seguir mostrándose como Activo. Revisa tú mismo esos claims.
¿Por qué mi JWT aparece como no válido o dice que faltan segmentos?
El decodificador necesita exactamente tres partes separadas por dos puntos. Quita la palabra Bearer y las comillas, y comprueba que la copia no se haya cortado. Los tokens JWE cifrados tienen cinco partes y no se pueden decodificar sin la clave.
¿Puedo decodificar un JWT sin conocer el algoritmo de firma?
Sí. La decodificación funciona igual con cualquier algoritmo, y el valor alg del encabezado, como HS256, RS256, ES256 o none, se muestra en la barra de estado. Solo necesitas conocer el algoritmo cuando verificas la firma en tu propio código.
¿Cuál es la diferencia entre un access token y un ID token?
Un ID token siempre es un JWT e indica a tu app quién ha iniciado sesión, con claims como sub, email y name. Un access token permite a un cliente llamar a una API y puede ser un JWT o una cadena opaca. Aquí solo se pueden decodificar los tokens en formato JWT.
¿Por qué la firma parece una serie de caracteres aleatorios?
La firma es la salida binaria de HMAC, RSA o ECDSA, escrita como texto Base64url. Por sí sola no tiene un significado legible y solo demuestra que el encabezado y el payload no se han modificado. El decodificador la muestra como texto y no la comprueba.
¿Por qué los nombres con acentos se ven mal?
Por ahora, el decodificador lee los bytes del payload uno por uno en lugar de como UTF-8, así que José aparece como José y los emoji se convierten en símbolos extraños. El token en sí está bien. Los claims en ASCII simple, como sub, iat y exp, no se ven afectados.
Decodificador JWT para encabezado, payload y caducidad
Lee el encabezado y el payload de cualquier JWT de tres partes como JSON con formato, consulta alg, exp e iat de un vistazo y copia cualquiera de las partes con un clic.
Decodifica el encabezado y el payload del JWT a JSON
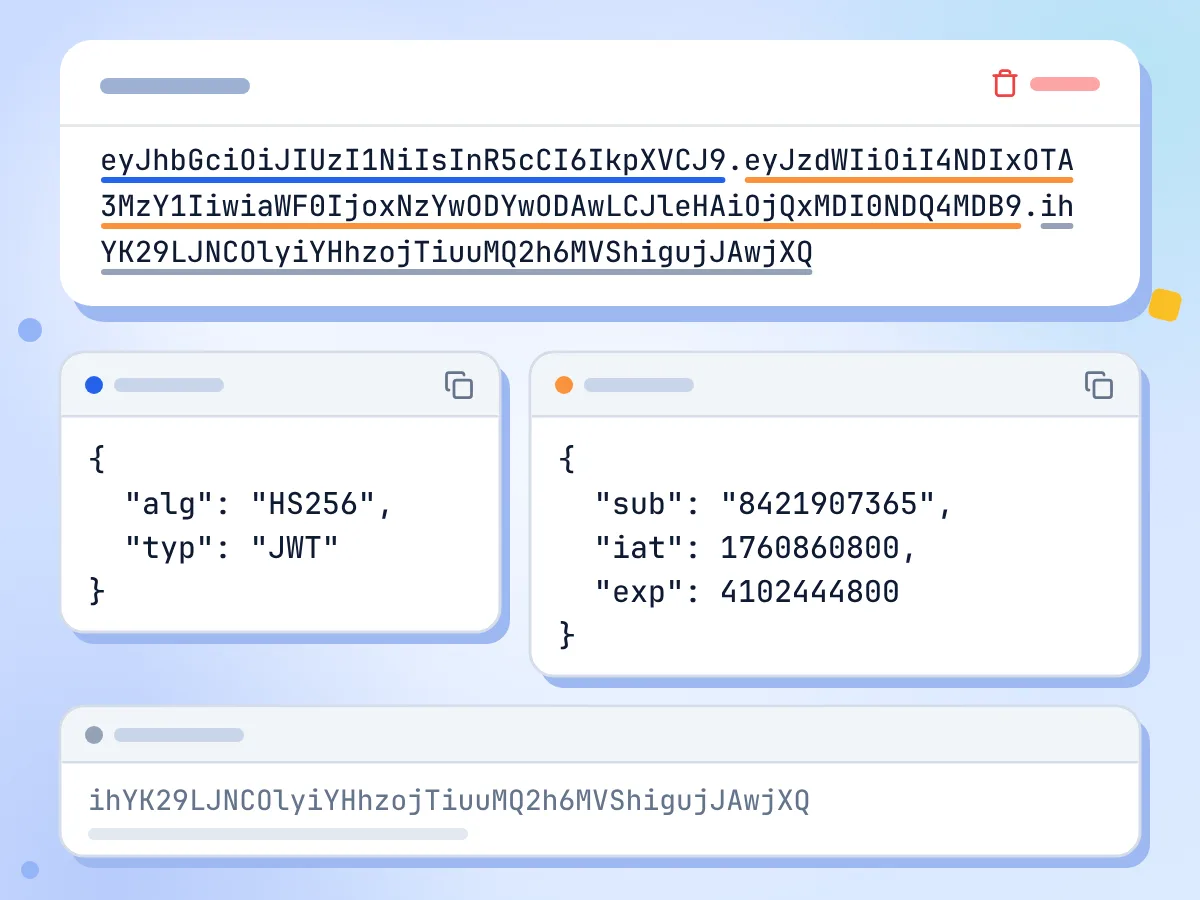
Pega un token y el encabezado y el payload aparecen como JSON con sangría mientras escribes, sin botón de decodificar. La firma sin procesar se muestra debajo, y cada panel JSON tiene su propio botón de copiar.
- Decodifica con cada cambio, sin botón
- JSON con sangría de 2 espacios
- Copia el encabezado o el payload por separado
Comprueba la caducidad y el algoritmo del JWT
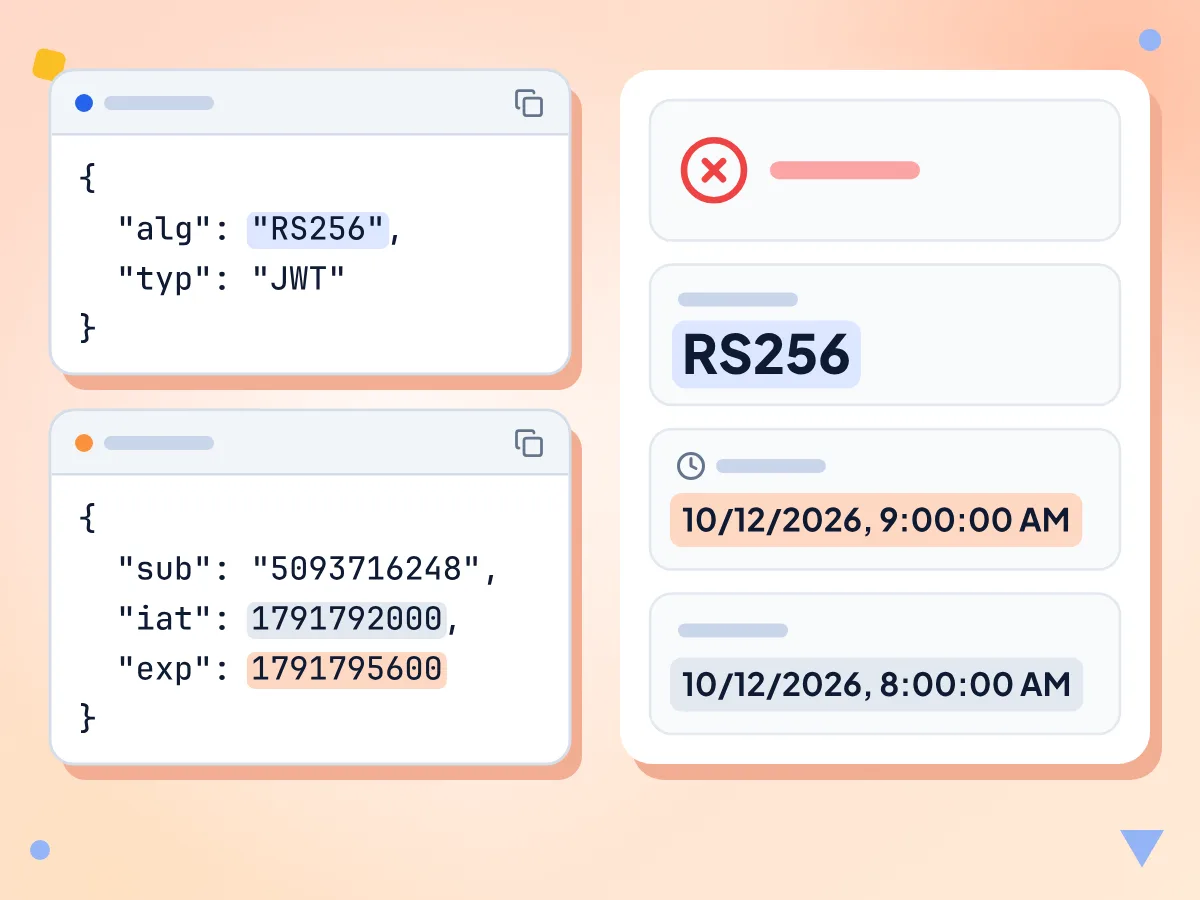
La barra de estado lee exp y muestra Expirado o Activo, junto al alg del encabezado. exp e iat aparecen como fechas en tu zona horaria local, así nunca tienes que convertir segundos Unix.
- Expirado o Activo según el claim exp
- alg visible, como HS256 o RS256
- exp e iat en hora local
Decodifica, no verifica
La herramienta nunca comprueba la firma y no tiene ningún campo para un secreto o una clave pública. Úsala para leer claims y luego verifica el token en tu propio código con una librería JWT.
Base64url resuelto por ti
Cada parte se decodifica desde Base64url: - y _ se convierten de nuevo y se añade el relleno que falte, así los tokens se decodifican sin editarlos. Los tokens sin firma con alg none y firma vacía también funcionan.
Gratis y sin necesidad de cuenta
Sin registro ni límites. Las analíticas registran clics como Copiar y el tiempo que tardó una decodificación, nunca un token válido. Si falla una decodificación, también se envía el texto del error, que puede citar una parte del token.
ID tokens y access tokens
Decodifica ID tokens de OpenID Connect, access tokens de OAuth en formato JWT y tokens de sesión de API. Los tokens JWE cifrados tienen cinco partes, así que no se pueden leer y muestran un error.
Cuándo necesitas un decodificador JWT
Depurar un flujo de autenticación es más fácil cuando puedes leer lo que contiene un token.
Depuración de APIs
Copia un token Bearer de un encabezado Authorization, quita la palabra Bearer y pégalo para ver qué usuario, roles y scopes recibe tu API.
- Lee los claims sub, roles y scope en los access tokens
- Comprueba si un error 401 viene de un token expirado
- Copia el JSON del payload en un fixture de pruebas
Desarrollo con OAuth y OIDC
Decodifica ID tokens y access tokens mientras creas un inicio de sesión con OAuth 2.0 u OpenID Connect, y confirma que los claims de emisor, audiencia y email son correctos.
- Inspecciona iss, aud y email en un id_token
- Compara los tokens de tus inicios de sesión de prueba y de producción
- Lee iat y exp para ver cuánto dura un token
Auditoría de seguridad
Revisa el algoritmo y los claims de los tokens durante una auditoría de seguridad. Detecta alg none y busca datos personales que no deberían estar en un payload que cualquiera puede leer.
- Detecta tokens que usan alg none y no tienen firma
- Encuentra emails o IDs de usuario expuestos en el payload
- Identifica tiempos de vida largos de los tokens a partir de las fechas iat y exp
Explora más herramientas
Descubre otras herramientas gratuitas que combinan muy bien con esta
Codificador Base64
Codifica y decodifica cadenas Base64
Formateador de JSON
Formatea, valida y minifica JSON en tu navegador
Generador de hash
Genera hashes SHA-1, SHA-256 y SHA-512 de texto o archivos
Codificador de URL
Codifica y decodifica componentes de URL
Generador de contraseñas
Genera contraseñas aleatorias y seguras
Generador de UUID
Genera UUID v4 aleatorios, uno o hasta 100 a la vez