Kostenloser Online-JWT-Decoder & Inspektor
Dekodieren Sie JWT-Header und Payload-Claims sofort in Ihrem Browser. Prüfen Sie Ablaufzeitpunkte und Token-Strukturen, ohne sensible Geheimnisse preiszugeben.
So dekodieren Sie ein JWT-Token
Token einfügen.
Kopieren Sie das JWT ohne das Wort Bearer und fügen Sie es in das Feld ein. Es wird dekodiert, sobald alle drei durch Punkte getrennten Teile vorhanden sind.
Header und Payload lesen.
Beide erscheinen als eingerücktes JSON. Die Statusleiste darüber zeigt den Algorithmus, Abgelaufen oder Aktiv sowie die Daten für exp und iat in Ihrer Ortszeit.
Kopieren, was Sie brauchen.
Mit der Kopierschaltfläche am Header- oder Payload-Feld übernehmen Sie das JSON. Die Signatur wird als Text angezeigt und nicht geprüft.
Häufig gestellte Fragen
Antworten zu Dekodieren, Verifizieren, Ablauf und zum sicheren Umgang mit Token.
Wie dekodiere ich ein JWT-Token?
Fügen Sie das Token in das Feld oben ein. Es wird an den zwei Punkten getrennt, und die ersten beiden Teile werden Base64url-dekodiert und als JSON ausgegeben. Header und Payload erscheinen sofort, zusammen mit dem Algorithmus und eventuellen Daten für exp und iat.
Kann man ein JWT ohne den geheimen Schlüssel dekodieren?
Ja. Header und Payload sind nur Base64url-kodiert, nicht verschlüsselt, daher kann jeder, der das Token besitzt, sie lesen. Das Secret oder der private Schlüssel wird zum Signieren oder Verifizieren eines Tokens benötigt, nicht zum Lesen seiner Claims. Deshalb sollten Token keine Passwörter enthalten.
Was ist der Unterschied zwischen Dekodieren und Verifizieren eines JWT?
Beim Dekodieren werden die Claims gelesen. Beim Verifizieren wird die Signatur mit dem Secret (HS256) oder dem öffentlichen Schlüssel (RS256, ES256) neu berechnet, um zu belegen, dass niemand sie verändert hat. Dieses Tool dekodiert nur. Vertrauen Sie einem Token in Ihrer App daher erst, wenn Servercode es mit einer JWT-Bibliothek verifiziert hat.
Ist es sicher, hier ein JWT einzufügen?
Ein gültiges Token wird in Ihrem Browser dekodiert und nie an PixConvert gesendet. Die Analyse erfasst Klicks wie Kopieren und die Dauer einer Dekodierung. Ist ein Token beschädigt, wird auch der Fehlertext gesendet, der in Chrome einige dekodierte Zeichen zitieren kann. Abgelaufene oder Test-Token sind am sichersten einzufügen.
Was ist der exp-Claim?
exp ist die Ablaufzeit in Sekunden seit dem 1. Januar 1970 (Unix-Zeit). Dieser Decoder zeigt sie als Datum in Ihrer lokalen Zeitzone an und markiert das Token als Abgelaufen, sobald dieser Zeitpunkt verstrichen ist. Ein Token ohne exp wird als Aktiv angezeigt.
Warum steht dort Aktiv, obwohl das Token nicht gültig ist?
Aktiv bedeutet nur, dass die exp-Zeit noch nicht verstrichen ist oder das Token kein exp enthält. Das Tool prüft weder die Signatur noch nbf (not before), den Aussteller oder die Zielgruppe (Audience). Ein gefälschtes oder noch nicht gültiges Token kann daher trotzdem als Aktiv erscheinen. Prüfen Sie diese Claims selbst.
Warum wird mein JWT als ungültig angezeigt oder es heißt, es gebe nicht genug Segmente?
Der Decoder benötigt genau drei Teile, die durch zwei Punkte getrennt sind. Entfernen Sie das Wort Bearer und eventuelle Anführungszeichen und prüfen Sie, ob die Kopie vollständig ist. Verschlüsselte JWE-Token haben fünf Teile und lassen sich ohne den Schlüssel nicht dekodieren.
Kann ich ein JWT dekodieren, ohne den Signaturalgorithmus zu kennen?
Ja. Das Dekodieren funktioniert für jeden Algorithmus gleich, und der alg-Wert aus dem Header, etwa HS256, RS256, ES256 oder none, wird in der Statusleiste angezeigt. Den Algorithmus müssen Sie nur kennen, wenn Sie die Signatur in Ihrem eigenen Code prüfen.
Was ist der Unterschied zwischen einem Access-Token und einem ID-Token?
Ein ID-Token ist immer ein JWT und teilt Ihrer App mit, wer sich angemeldet hat, mit Claims wie sub, email und name. Ein Access-Token erlaubt es einem Client, eine API aufzurufen, und kann ein JWT oder eine undurchsichtige Zeichenfolge sein. Nur Token im JWT-Format lassen sich hier dekodieren.
Warum sieht die Signatur wie zufällige Zeichen aus?
Die Signatur ist die binäre Ausgabe von HMAC, RSA oder ECDSA, geschrieben als Base64url-Text. Für sich allein hat sie keine lesbare Bedeutung und belegt nur, dass Header und Payload nicht verändert wurden. Der Decoder zeigt sie als Text an und prüft sie nicht.
Warum sehen Namen mit Akzenten fehlerhaft aus?
Der Decoder liest die Payload-Bytes derzeit einzeln statt als UTF-8, sodass José als José erscheint und Emojis zu seltsamen Symbolen werden. Mit dem Token selbst ist alles in Ordnung. Reine ASCII-Claims wie sub, iat und exp sind nicht betroffen.
JWT-Decoder für Header, Payload und Ablaufdatum
Lesen Sie Header und Payload jedes dreiteiligen JWT als formatiertes JSON, sehen Sie alg, exp und iat auf einen Blick und kopieren Sie jeden Teil mit einem Klick.
JWT-Header und -Payload zu JSON dekodieren
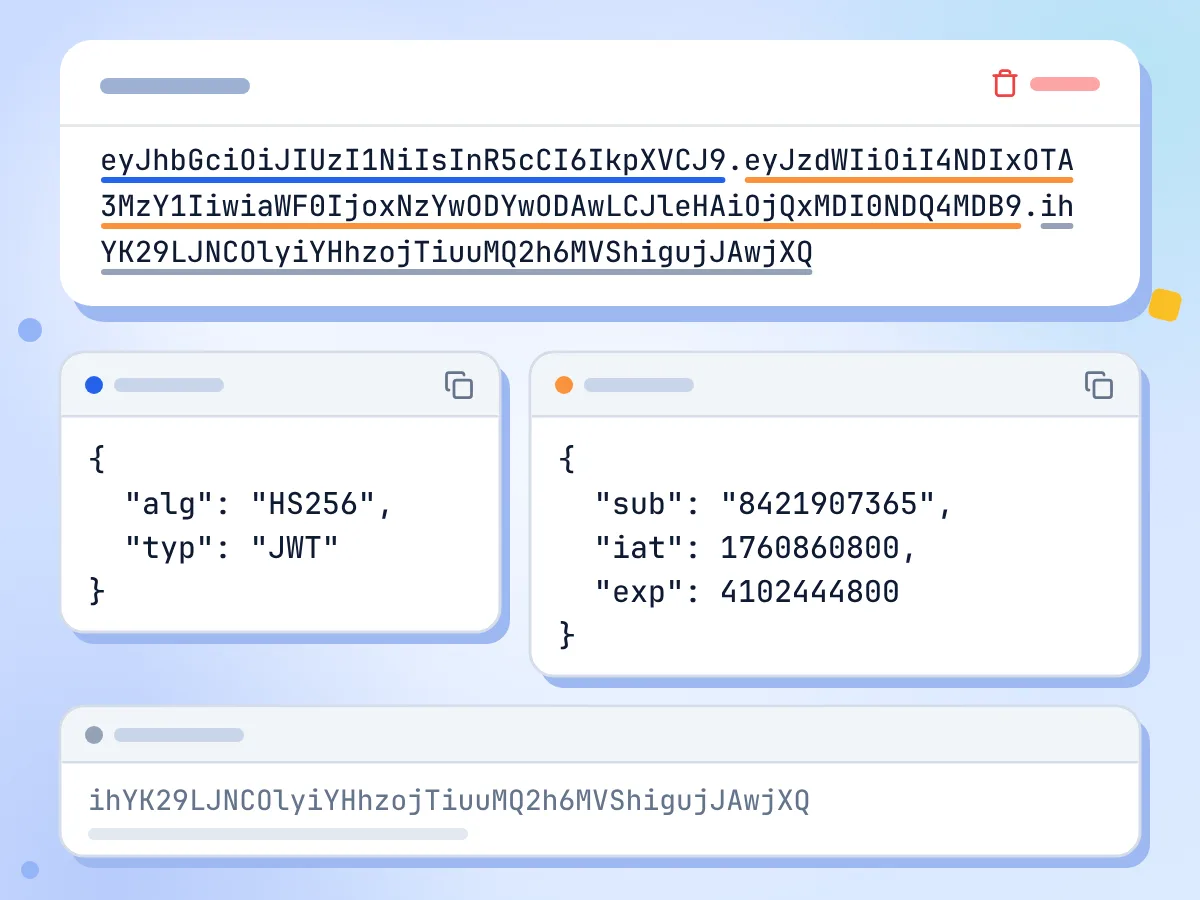
Fügen Sie ein Token ein, und Header und Payload erscheinen schon während der Eingabe als eingerücktes JSON, ganz ohne Dekodieren-Button. Darunter wird die rohe Signatur angezeigt, und jedes JSON-Feld hat eine eigene Kopierschaltfläche.
- Dekodiert bei jeder Änderung, ohne Button
- JSON mit 2 Leerzeichen Einrückung
- Header oder Payload einzeln kopieren
JWT-Ablauf und Algorithmus prüfen
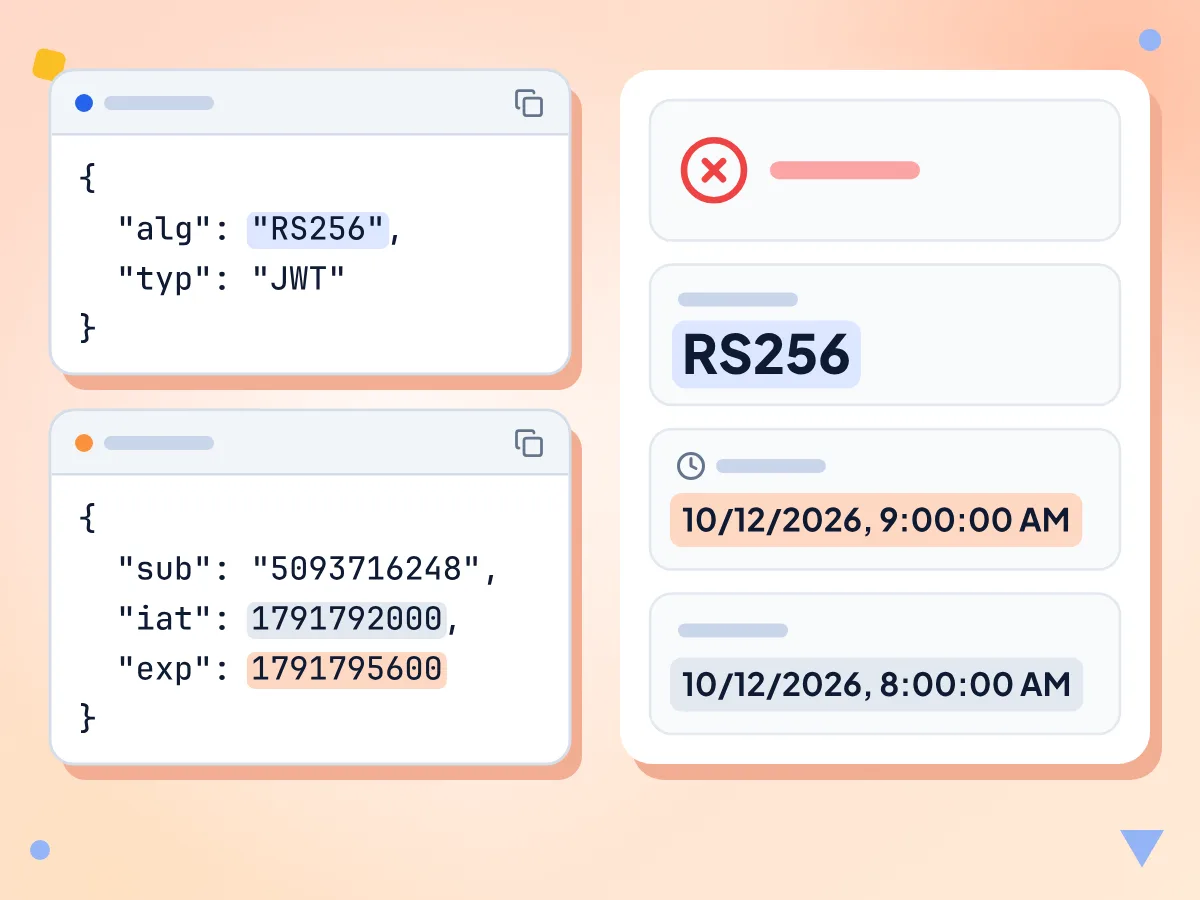
Die Statusleiste liest exp aus und zeigt Abgelaufen oder Aktiv an, daneben das alg aus dem Header. exp und iat erscheinen als Datum in Ihrer lokalen Zeitzone, sodass Sie nie Unix-Sekunden umrechnen müssen.
- Abgelaufen oder Aktiv anhand des exp-Claims
- alg wird angezeigt, z. B. HS256 oder RS256
- exp und iat in Ihrer Ortszeit
Dekodiert, prüft aber nicht
Das Tool prüft die Signatur nie und hat kein Feld für ein Secret oder einen öffentlichen Schlüssel. Nutzen Sie es zum Lesen der Claims und verifizieren Sie das Token anschließend in Ihrem eigenen Code mit einer JWT-Bibliothek.
Base64url wird für Sie erledigt
Jeder Teil wird Base64url-dekodiert: - und _ werden zurückgewandelt und fehlendes Padding wird ergänzt, sodass Token ohne Anpassung dekodiert werden. Auch unsignierte Token mit alg none und leerer Signatur funktionieren.
Kostenlos, ohne Konto
Keine Anmeldung, kein Limit. Die Analyse erfasst Klicks wie Kopieren und die Dauer einer Dekodierung, niemals ein gültiges Token. Bei fehlgeschlagener Dekodierung wird auch der Fehlertext gesendet, der einen Teil davon zitieren kann.
ID-Tokens und Access-Tokens
Dekodieren Sie OpenID-Connect-ID-Tokens, OAuth-Access-Tokens im JWT-Format und API-Sitzungstokens. Verschlüsselte JWE-Token haben fünf Teile, daher lassen sie sich nicht lesen und lösen einen Fehler aus.
Wann Sie einen JWT-Decoder brauchen
Das Debuggen eines Authentifizierungsablaufs fällt leichter, wenn Sie lesen können, was ein Token enthält.
API-Debugging
Kopieren Sie ein Bearer-Token aus einem Authorization-Header, entfernen Sie das Wort Bearer und fügen Sie es ein, um zu sehen, welchen Benutzer, welche Rollen und Scopes Ihre API erhält.
- sub-, roles- und scope-Claims in Access-Tokens lesen
- Prüfen, ob ein 401-Fehler von einem abgelaufenen Token stammt
- Payload-JSON in eine Test-Fixture kopieren
OAuth- & OIDC-Entwicklung
Dekodieren Sie ID-Tokens und Access-Tokens beim Aufbau eines OAuth-2.0- oder OpenID-Connect-Logins und prüfen Sie, ob Aussteller-, Audience- und E-Mail-Claims stimmen.
- iss, aud und email in einem id_token prüfen
- Token aus Test- und Live-Logins vergleichen
- iat und exp lesen, um die Gültigkeitsdauer zu sehen
Sicherheitsaudits
Prüfen Sie Algorithmus und Claims von Token bei einer Sicherheitsprüfung. Markieren Sie alg none und suchen Sie nach personenbezogenen Daten, die nicht in einer für jeden lesbaren Payload stehen sollten.
- Token mit alg none und ohne Signatur erkennen
- In der Payload offengelegte E-Mail-Adressen oder Benutzer-IDs finden
- Lange Token-Laufzeiten anhand von iat und exp erkennen
Weitere Tools entdecken
Entdecken Sie weitere kostenlose Tools, die sich gut mit diesem ergänzen
Base64-Encoder
Base64-Strings kodieren und dekodieren
JSON-Formatierer
JSON im Browser formatieren, validieren und minimieren
Hash-Generator
SHA-1-, SHA-256- und SHA-512-Hashes von Text oder Dateien erzeugen
URL-Encoder
URL-Bestandteile kodieren und dekodieren
Passwortgenerator
Starke, zufällige Passwörter erzeugen
UUID-Generator
Zufällige v4-UUIDs erzeugen, einzeln oder bis zu 100 auf einmal