Ücretsiz Çevrimiçi JWT Çözücü ve İnceleme Aracı
JWT üstbilgilerini ve yük taleplerini tarayıcınızda anında çözün. Hassas gizli anahtarları ifşa etmeden süre dolumu zaman damgalarını ve token yapılarını inceleyin.
JWT token nasıl çözülür
Token'ı yapıştırın.
JWT'yi Bearer sözcüğü olmadan kopyalayıp kutuya yapıştırın. Noktalarla ayrılmış üç bölümün tamamı geldiği anda çözülür.
Header ve payload'ı okuyun.
İkisi de girintili JSON olarak görünür. Üstlerindeki durum çubuğu algoritmayı, Süresi doldu veya Aktif durumunu ve yerel saatinizle exp ve iat tarihlerini gösterir.
İhtiyacınız olanı kopyalayın.
JSON'u almak için Header veya Payload panelindeki kopyalama düğmesini kullanın. İmza metin olarak gösterilir ve doğrulanmaz.
Sık sorulan sorular
Çözme, doğrulama, geçerlilik süresi ve token'ları güvende tutma hakkında yanıtlar.
JWT token'ı nasıl çözerim?
Token'ı yukarıdaki kutuya yapıştırın. İki noktadan bölünür ve ilk iki bölüm Base64url olarak JSON'a çözülür. Header ve payload, algoritma ile varsa exp ve iat tarihleriyle birlikte hemen görünür.
Gizli anahtar olmadan JWT çözülebilir mi?
Evet. Header ve payload yalnızca Base64url ile kodlanmıştır, şifrelenmemiştir; bu yüzden token'a sahip olan herkes bunları okuyabilir. Gizli veya özel anahtar bir token'ı imzalamak ya da doğrulamak için gerekir, claim'lerini okumak için değil; token'ların parola taşımaması bu yüzdendir.
JWT'yi çözmek ile doğrulamak arasındaki fark nedir?
Çözme claim'leri okur. Doğrulama ise kimsenin bunları değiştirmediğini kanıtlamak için imzayı gizli anahtarla (HS256) veya genel anahtarla (RS256, ES256) yeniden hesaplar. Bu araç yalnızca çözer; bu yüzden sunucu kodu bir JWT kitaplığıyla doğrulamadan uygulamanızda bir token'a güvenmeyin.
JWT'yi buraya yapıştırmak güvenli mi?
Geçerli bir token tarayıcınızda çözülür ve PixConvert'e asla gönderilmez. Analitik, Kopyala gibi tıklamaları ve bir çözme işleminin ne kadar sürdüğünü kaydeder. Token bozuksa hata metni de gönderilir ve Chrome'da çözülmüş birkaç karakteri içerebilir. Süresi dolmuş veya test token'larını yapıştırmak en güvenlisidir.
exp claim'i nedir?
exp, 1 Ocak 1970'ten itibaren saniye cinsinden geçerlilik bitiş zamanıdır (Unix zamanı). Bu çözücü onu yerel saat diliminizde bir tarih olarak gösterir ve o an geçtiğinde token'ı Süresi doldu olarak işaretler. exp içermeyen bir token Aktif görünür.
Token geçerli değilken neden Aktif yazıyor?
Aktif yalnızca exp süresinin geçmediği ya da token'da exp bulunmadığı anlamına gelir. Araç imzayı, nbf (not before) değerini, yayıncıyı (issuer) veya hedef kitleyi (audience) kontrol etmez; bu yüzden sahte ya da henüz geçerli olmayan bir token da Aktif görünebilir. Bu claim'leri kendiniz kontrol edin.
JWT'm neden geçersiz görünüyor veya yeterli segment yok hatası veriyor?
Çözücü, iki noktayla ayrılmış tam olarak üç bölüm bekler. Bearer sözcüğünü ve tüm tırnak işaretlerini kaldırın, kopyalanan metnin yarım kalmadığından emin olun. Şifreli JWE token'ları beş bölümden oluşur ve anahtar olmadan çözülemez.
İmzalama algoritmasını bilmeden JWT çözülebilir mi?
Evet. Çözme işlemi her algoritma için aynı şekilde çalışır ve header'daki alg değeri (HS256, RS256, ES256 veya none gibi) durum çubuğunda gösterilir. Algoritmayı yalnızca imzayı kendi kodunuzda doğrularken bilmeniz gerekir.
Access token ile ID token arasındaki fark nedir?
ID token her zaman bir JWT'dir ve uygulamanıza kimin oturum açtığını sub, email ve name gibi claim'lerle bildirir. Access token ise bir istemcinin API'yi çağırmasını sağlar; JWT ya da opak bir metin olabilir. Burada yalnızca JWT biçimindeki token'lar çözülebilir.
İmza neden rastgele karakterler gibi görünüyor?
İmza, HMAC, RSA veya ECDSA'nın ikili çıktısıdır ve Base64url metni olarak yazılır. Tek başına okunabilir bir anlamı yoktur; yalnızca header ve payload'ın değiştirilmediğini kanıtlar. Çözücü imzayı metin olarak gösterir ve doğrulamaz.
Aksanlı isimler neden bozuk görünüyor?
Çözücü şu anda payload baytlarını UTF-8 yerine tek tek okuyor; bu yüzden José, José olarak görünür ve emojiler garip simgelere dönüşür. Token'ın kendisinde sorun yoktur. sub, iat ve exp gibi düz ASCII claim'ler bundan etkilenmez.
Header, payload ve geçerlilik süresi için JWT çözücü
Üç bölümlü herhangi bir JWT'nin header ve payload'ını biçimlendirilmiş JSON olarak okuyun, alg, exp ve iat değerlerini tek bakışta görün, iki bölümden birini tek tıkla kopyalayın.
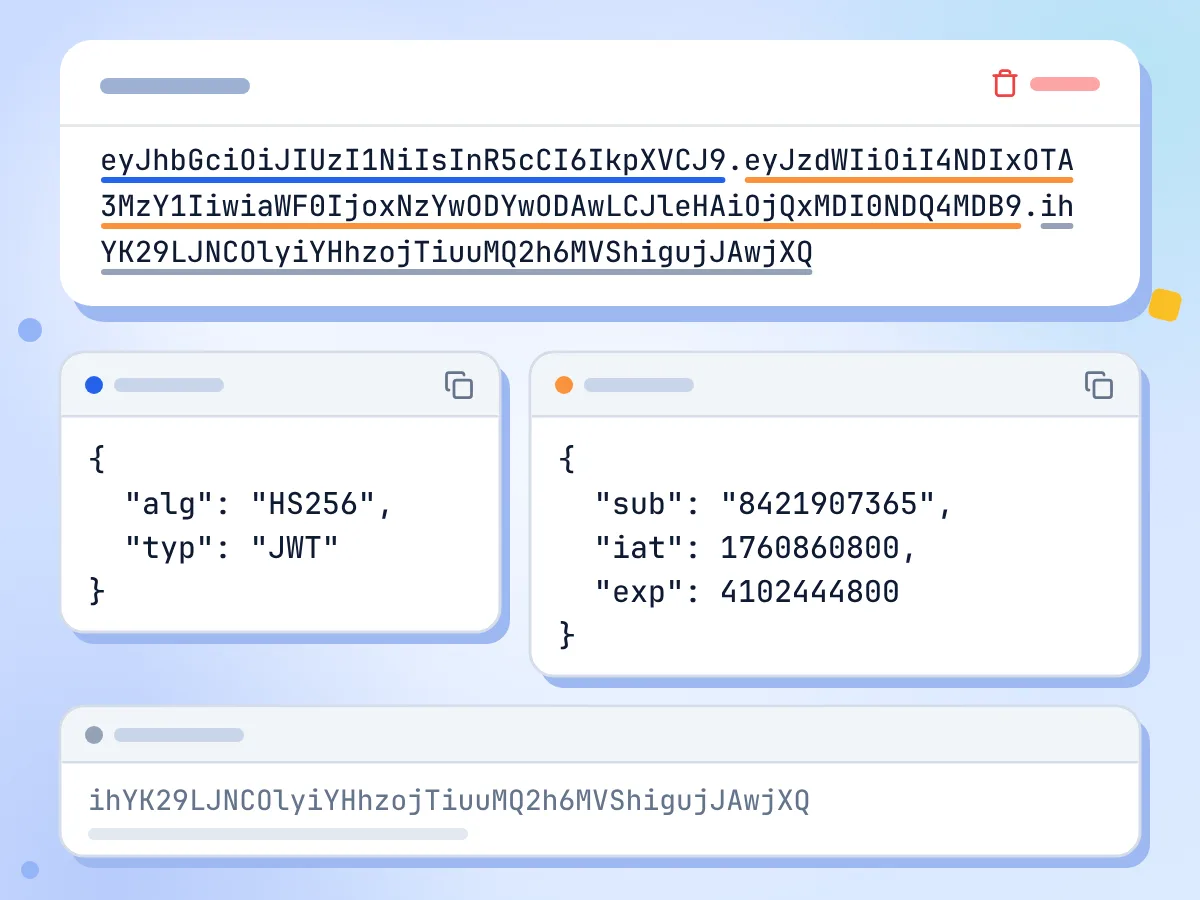
JWT header ve payload'ını JSON'a çözün
Token'ı yapıştırın; yazarken header ve payload girintili JSON olarak görünür, Çöz düğmesi yoktur. Ham imza altta gösterilir ve her JSON panelinin kendi kopyalama düğmesi vardır.
- Her değişiklikte çözer, düğme gerekmez
- 2 boşluk girintili JSON
- Header veya payload ayrı ayrı kopyalanır
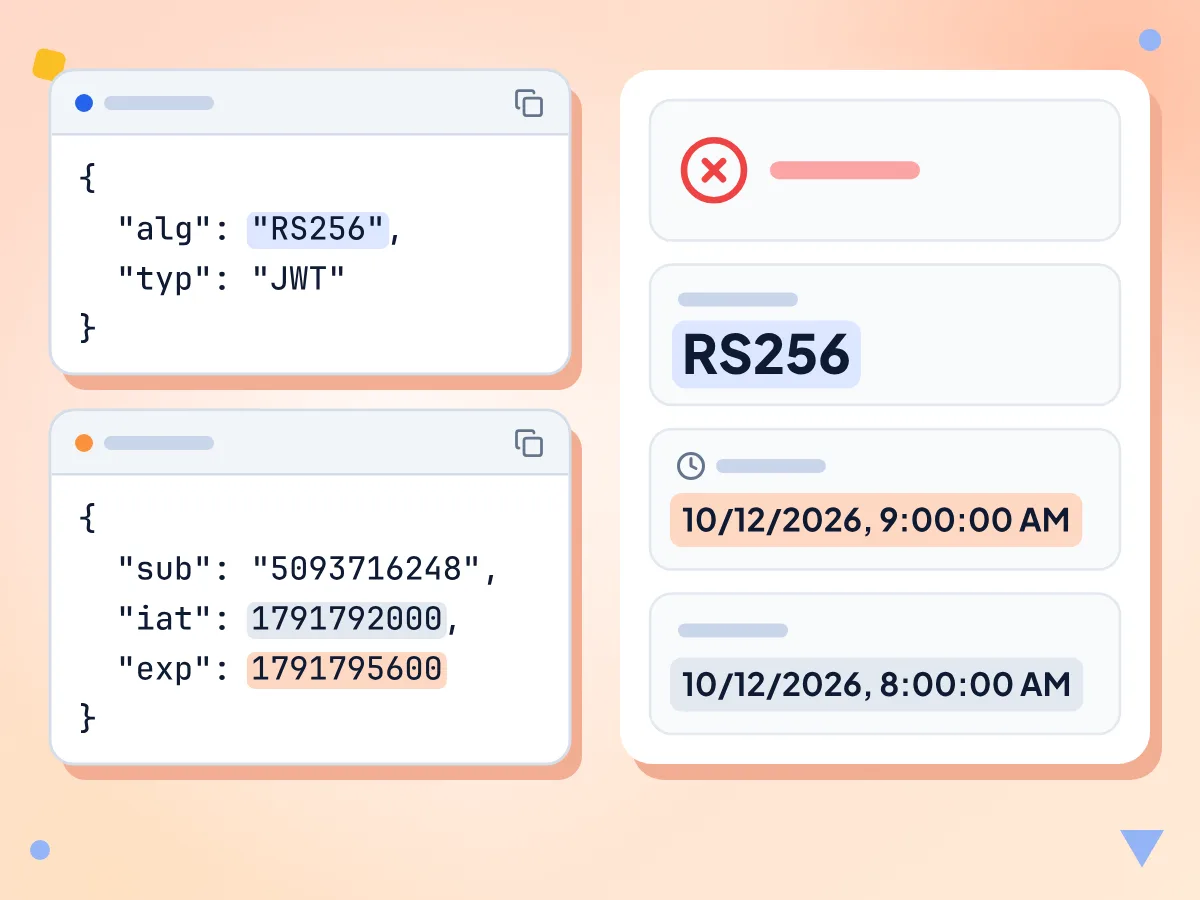
JWT geçerlilik süresini ve algoritmayı kontrol edin
Durum çubuğu exp değerini okuyup Süresi doldu veya Aktif olarak gösterir; yanında header'daki alg yer alır. exp ve iat yerel saat diliminizde tarih olarak görünür, böylece Unix saniyelerini çevirmeniz gerekmez.
- exp claim'inden Süresi doldu veya Aktif
- HS256 veya RS256 gibi alg değeri gösterilir
- exp ve iat yerel saatle
Çözer, doğrulamaz
Araç imzayı hiçbir zaman kontrol etmez ve gizli ya da genel anahtar için bir alanı yoktur. Claim'leri okumak için kullanın, ardından token'ı kendi kodunuzda bir JWT kitaplığıyla doğrulayın.
Base64url sizin yerinize halledilir
Her bölüm Base64url olarak çözülür: - ve _ karakterleri geri eşlenir, eksik dolgu eklenir; böylece token'lar düzenleme gerekmeden çözülür. alg değeri none olan ve imzası boş imzasız token'lar da çalışır.
Ücretsiz, hesap gerekmez
Kayıt veya sınır yok. Analitik, Kopyala gibi tıklamaları ve bir çözme işleminin ne kadar sürdüğünü kaydeder; geçerli bir token'ı asla kaydetmez. Başarısız bir çözme işlemi ayrıca hata metnini de gönderir ve bu metin token'ın bir kısmını içerebilir.
ID token'lar ve access token'lar
OpenID Connect ID token'larını, JWT biçimindeki OAuth access token'larını ve API oturum token'larını çözün. Şifreli JWE token'ları beş bölümden oluşur; bu yüzden okunamaz ve hata gösterir.
JWT çözücüye ne zaman ihtiyaç duyarsınız
Bir token'ın neler taşıdığını okuyabildiğinizde kimlik doğrulama akışında hata ayıklamak daha kolaydır.
API hata ayıklama
Authorization header'ından bir Bearer token'ı kopyalayın, Bearer sözcüğünü silin ve yapıştırarak API'nizin hangi kullanıcıyı, rolleri ve kapsamları aldığını görün.
- Access token'lardaki sub, roles ve scope claim'lerini okuyun
- 401 hatasının süresi dolmuş bir token'dan kaynaklanıp kaynaklanmadığını kontrol edin
- Payload JSON'unu bir test fixture'ına kopyalayın
OAuth ve OIDC geliştirme
Bir OAuth 2.0 veya OpenID Connect girişi geliştirirken ID token'ları ve access token'ları çözün; issuer, audience ve email claim'lerinin doğru göründüğünden emin olun.
- Bir id_token içindeki iss, aud ve email değerlerini inceleyin
- Test ve canlı girişlerinizden gelen token'ları karşılaştırın
- Bir token'ın ne kadar geçerli kaldığını görmek için iat ve exp değerlerini okuyun
Güvenlik denetimi
Güvenlik kontrolü sırasında token'ların algoritmasını ve claim'lerini inceleyin. alg none değerini işaretleyin ve herkesin okuyabileceği bir payload'da bulunmaması gereken kişisel verileri arayın.
- alg none kullanan ve imzası olmayan token'ları tespit edin
- Payload'da açıkta kalan e-postaları veya kullanıcı kimliklerini bulun
- iat ve exp tarihlerinden uzun token ömürlerini not edin
Daha Fazla Aracı Keşfedin
Bu araçla birlikte harika çalışan diğer ücretsiz araçları keşfedin
Base64 kodlayıcı
Base64 dizelerini kodlayın ve çözün
JSON biçimlendirici
JSON'u tarayıcınızda biçimlendirin, doğrulayın ve küçültün
Karma oluşturucu
Metin veya dosyaların SHA-1, SHA-256 ve SHA-512 karmalarını oluşturun
URL kodlayıcı
URL bileşenlerini kodlayın ve çözün
Parola oluşturucu
Güçlü, rastgele parolalar oluşturun
UUID oluşturucu
Rastgele v4 UUID'ler oluşturun, tek tek veya aynı anda en fazla 100 adet