無料オンラインパスワード生成ツール
暗号論的に安全なパスワードやパスフレーズをブラウザ上で作成できます。文字数や文字種を自由に設定でき、一括生成にも対応しています。
「生成」をクリックしてパスワードを作成します
文字種
まとめて生成:
強力なパスワードの生成方法
長さを設定します。
スライダーを8〜128文字の間で自由にドラッグしてください。ほとんどのアカウントでは16文字以上が目安で、初期値は20文字です。
文字種を選びます。
サイトのルールに合わせて、大文字、小文字、数字、記号をオンにしてください。文字はランダムに選ばれるため、必要な種類が含まれているか確認しましょう。
生成してコピーします。
「生成」をクリックすると強度評価付きで1つのパスワードが作成されます。個数を設定してリストを作成することもできます。「コピー」を押すとクリップボードにコピーされます。
よくある質問
長さ、ランダム性、強度評価、サイトのパスワードルールについての回答です。
強力なパスワードは何文字にすべきですか?
CISAが推奨している16文字以上を目安にしてください。4つの文字種をすべてオンにすると、16文字のランダムな文字で約103ビットのエントロピーとなり、ここでは「強い」と評価されます。初期値の20文字なら約129ビットです。
これらのパスワードはどのくらいランダムですか?
各文字は、ブラウザに組み込まれた安全な乱数源であるcrypto.getRandomValuesから生成されます。Math.randomは一切使用しません。乱数を文字に対応させる際に生じる偏りはごくわずかで、約9,000万分の1程度のため、推測の手がかりにはなりません。
パスワードに数字や記号が含まれないのはなぜですか?
各文字は、オンにしたすべての文字種からランダムに選ばれるため、偶然ある種類が含まれないことがあります。当社のテストでは、8文字のパスワードの約半数、20文字では約11個に1個で、いずれかの文字種が含まれていませんでした。サイトのルールを満たすまで、もう一度「生成」をクリックしてください。
このジェネレーターはどの記号を使いますか?
26種類の記号を使います: ! @ # $ % ^ & * ( ) - _ = + [ ] { } | ; : , . < > ?。スペース、引用符、バックスラッシュ、スラッシュ、チルダ、バッククォートは使用しません。サイトで記号が使えない場合は、「記号」のチェックボックスをオフにして、長さを4文字増やしてください。
強度メーターは何を測定していますか?
設定からエントロピー(文字種の総数のlog2に長さを掛けた値)を推定します。40ビット未満は「弱い」、40〜59は「普通」、60〜79は「良好」、80以上は「強い」です。評価は実際の文字ではなく設定に対するもので、表示されるのは単一のパスワードの場合のみです。
複数のパスワードを一度に生成できますか?
はい。「一括生成」ボックスに2〜50の数字を入力し、横のボタンをクリックしてください。すべてのパスワードが同じ長さ・同じ文字種で作成されます。「すべてコピー」を押すと、1行に1つのパスワードがクリップボードにコピーされ、スプレッドシートやシードファイルにそのまま使えます。
生成したパスワードはどこかに保存または送信されますか?
いいえ。パスワードはブラウザのタブ内で作成され、メモリ上にのみ保持され、タブを閉じると消えます。Cookieやローカルストレージには何も保存されません。アナリティクスでは「生成」と「コピー」のクリック数や生成にかかった時間を記録しますが、パスワード自体は記録しません。
長い小文字だけのパスワードは、短くて複雑なパスワードより強いですか?
多くの場合、そのとおりです。小文字のみの16文字のパスワードのエントロピーは約75ビットですが、4つの文字種をすべて使った8文字のパスワードは約52ビットです。強度は種類の多さよりも長さで大きく高まります。スライダーが128まであるのはそのためです。
パスワードマネージャーを使うべきですか?
はい。ランダムなパスワードは覚えにくいため、コピーしたらすぐにパスワードマネージャー(ブラウザ内蔵のものでも可)に保存してください。1つの情報漏えいで他のアカウントまで危険にさらされないよう、アカウントごとに異なるパスワードを使いましょう。
一括生成ボックスに希望の数字を入力できないのはなぜですか?
このボックスはキーを押すたびに自動で補正され、数は2〜50の範囲に保たれます。数字を削除すると2に戻るため、10と入力しようとして20になることがあります。ボックスの上下矢印、またはキーボードの矢印キーで数を設定してください。
パスフレーズを作成したり、紛らわしい文字を除外したりできますか?
現在はできません。このツールが作成するのはランダムな文字のパスワードのみです。単語ベースのパスフレーズモードや、0、O、1、l のような紛らわしい文字を除外するオプションはありません。パスワードを手入力する場合は、文字だけで構成された長めのパスワードの方が読みやすくなります。
長さ・文字種・一括リストに対応したパスワード生成ツール
長さを設定し、文字種を選んで、強度の評価を確認できます。すべての文字は、ブラウザのcrypto.getRandomValuesから生成されます。
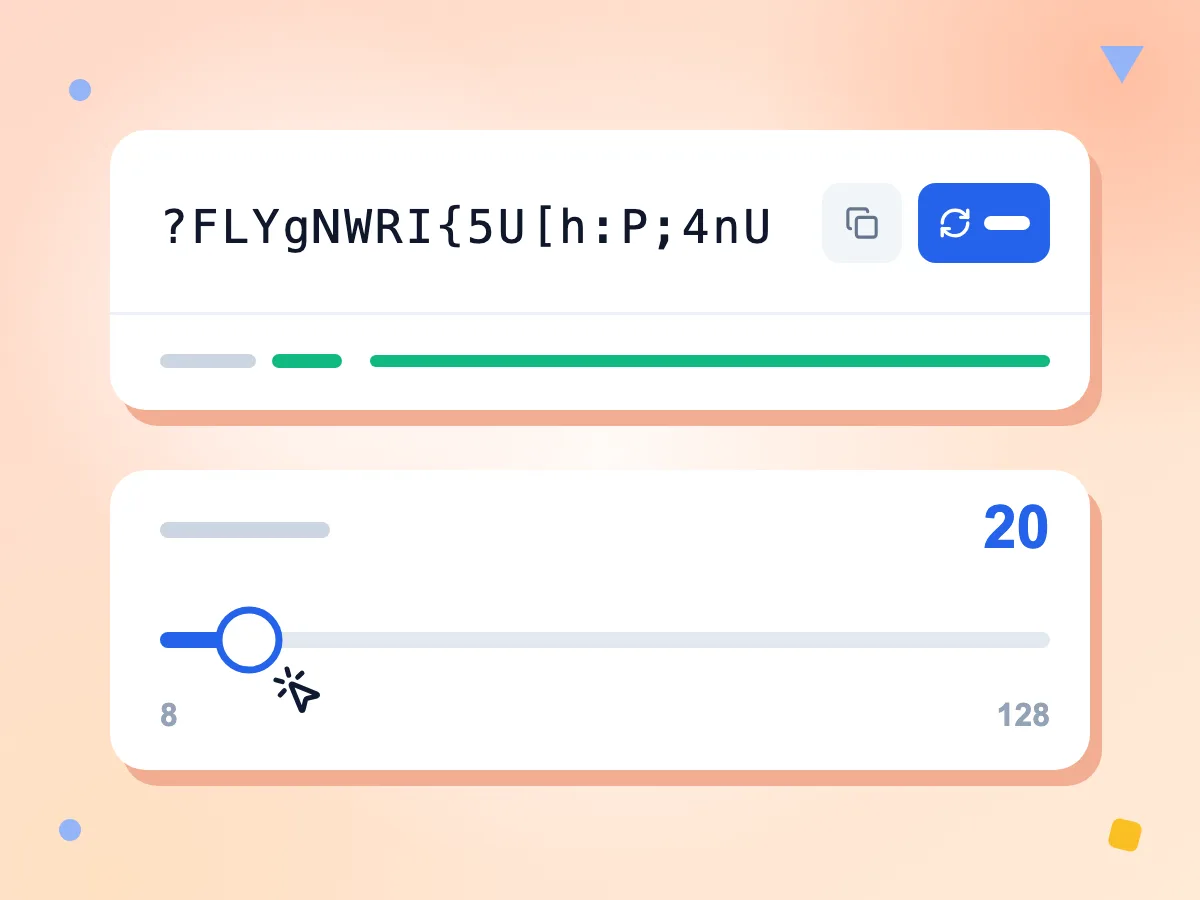
パスワードの長さを8〜128文字で設定
スライダーをドラッグして、8〜128文字の好きな長さを選べます。初期値は20文字で、4つの文字種をすべて使うとエントロピーは約129ビット、評価は「強い」になります。
- 8〜128文字の任意の長さ
- 初期値は20文字
- 強度は「弱い」から「強い」まで
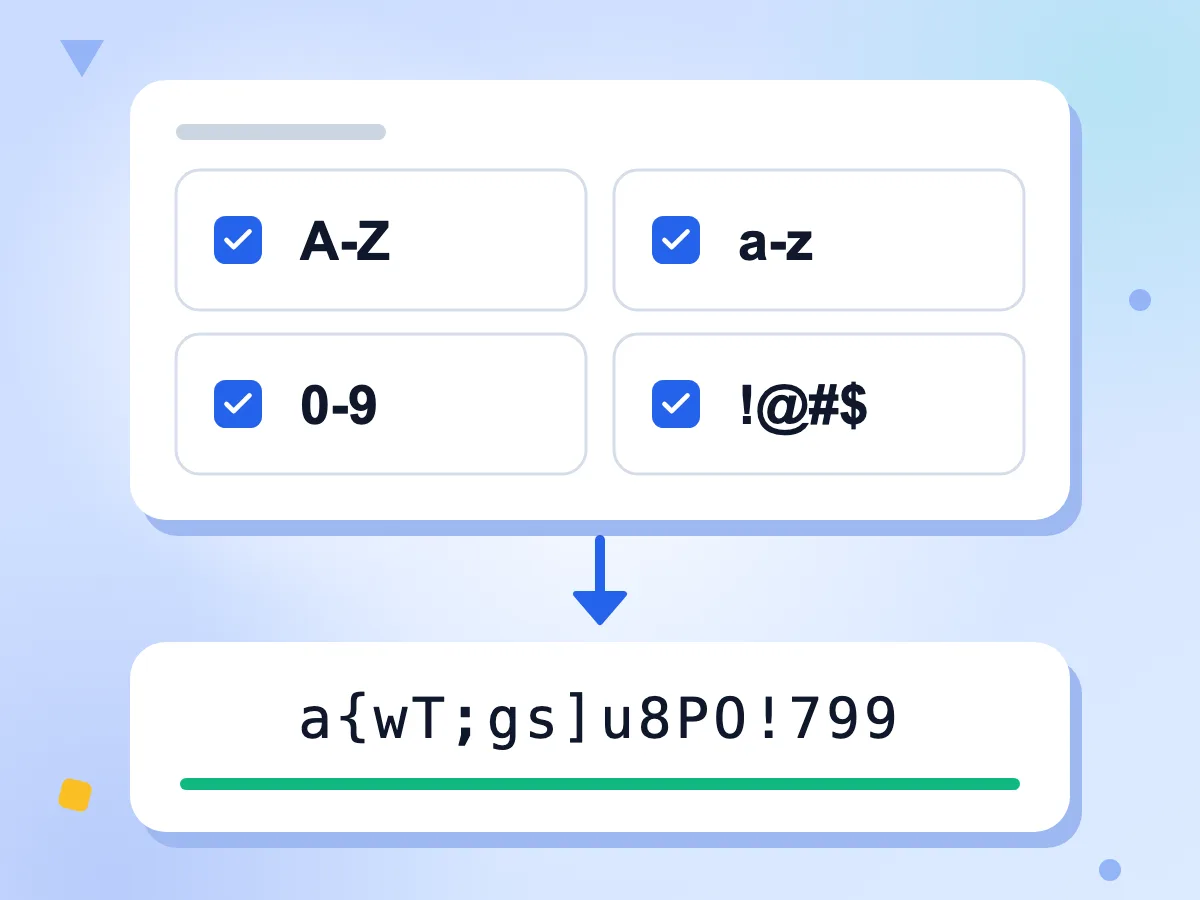
英字・数字・記号を選択
大文字A-Z、小文字a-z、数字0-9、記号を自由な組み合わせでオンにできます。記号は ! @ # $ % やかっこ類など26種類で、スペースと引用符は含まれません。
- 4つの文字種を個別にオン・オフ
- 記号は26種類、スペースと引用符なし
- 少なくとも1つの文字種をオンにしてください
Web Cryptoによるランダム生成
各文字は、Math.randomではなく、ブラウザの安全な乱数源であるcrypto.getRandomValuesで選ばれます。過去のパスワードから次のパスワードを推測することはできません。
最大50個の一括リスト
2〜50の数を設定して一括生成ボタンをクリックすると、同じ設定でリストが作成されます。「すべてコピー」を押すと、1行に1つのパスワードがクリップボードにコピーされます。
エントロピーに基づく強度評価
評価はエントロピー(文字種の総数のlog2に長さを掛けた値)に基づきます。40ビット未満は「弱い」、60ビット未満は「普通」、80ビット未満は「良好」、80ビット以上は「強い」です。
パスワードはお使いのデバイス上にとどまります
パスワードはブラウザ内で作成され、送信も保存もされません。アナリティクスでは「生成」や「コピー」などのクリックと生成にかかった時間を記録しますが、パスワードは記録しません。
強力なパスワードが必要なとき
新規アカウント、アプリのシークレット、テストデータには、誰にも推測されないパスワードが必要です。
新規アカウントの登録
新しいアカウントごとに固有のパスワードを作成し、そのままパスワードマネージャーに保存しましょう。サイトで許可されている場合は16文字以上をおすすめします。
- アカウントごとに新しいパスワード
- ワンクリックでコピーして、マネージャーに貼り付け
- 記号が使えないサイトでは記号をオフに
APIキーとシークレット
環境変数、Webhookのシークレット、データベースのパスワード用のランダムな文字列を作成できます。値をURLや引用符なしのシェルコマンドに入れる場合は、記号をオフにしてください。
- 1つのシークレットにつき最大128文字
- URLで安全に使える英数字のみの値
- すべての文字種をオンにすると1文字あたり約6.5ビット
テストと開発
テスト用アカウントやステージングデータベースに、使い捨てのパスワードを入力できます。同じ設定で一度に最大50個を生成し、リストをシードファイルに貼り付けましょう。
- 1クリックで最大50個のパスワード
- コピー時は1行に1つのパスワード
- すべてのパスワードで同じ長さと文字種
その他のツールを見る
このツールと組み合わせて使える、ほかの無料ツールもご覧ください
ハッシュ生成ツール
テキストやファイルのSHA-1、SHA-256、SHA-512ハッシュを生成します
UUID生成ツール
ランダムなv4 UUIDを1個から最大100個まで一度に生成します
Base64エンコーダー
Base64文字列をエンコード・デコードします
JSONフォーマッター
ブラウザ上でJSONの整形、検証、圧縮ができます
JWTデコーダー
JSON Web Tokenをデコードして内容を確認できます
URLエンコーダー
URLの構成要素をエンコード・デコードします